
El 3 de noviembre, Binance publicó el informe inicial sobre el hackeo de US$6.340 millones del 29 de octubre y la historia es distinta de la que se contó al principio: según la empresa, el ataque no empezó ese día. Empezó en junio, con una versión adulterada de un programa de desarrollo, y siguió en septiembre con una falsa entrevista de trabajo que terminó con malware en la computadora de un ingeniero. Es la versión de Binance, no una investigación independiente, y el informe técnico completo sigue pendiente.
| Cuándo empezó | En junio de 2026, unos cuatro meses antes del robo, según Binance |
|---|---|
| Puerta de entrada | Un paquete adulterado de Homebrew (junio) y una falsa oferta de trabajo con una «tarea técnica» con malware (septiembre) |
| Cómo se movieron | Con la máquina comprometida y una herramienta interna de IA tomaron el control de otros dos ingenieros (20/10) |
| El robo | 29/10: desplegaron un contenedor con credenciales robadas; los fondos empezaron a salir a las 20:05 UTC |
| Por qué no alcanzó pausar retiros | Usaron EIP-7702 para darle permisos a un contrato propio sobre una hot wallet; con MPC no había una clave única para revocarlos |
| Contención | Completada a las 00:10 UTC del 30/10, según Binance |
| Pendiente | Informe técnico completo y revisión de firmas de seguridad independientes |
Junio: un paquete adulterado
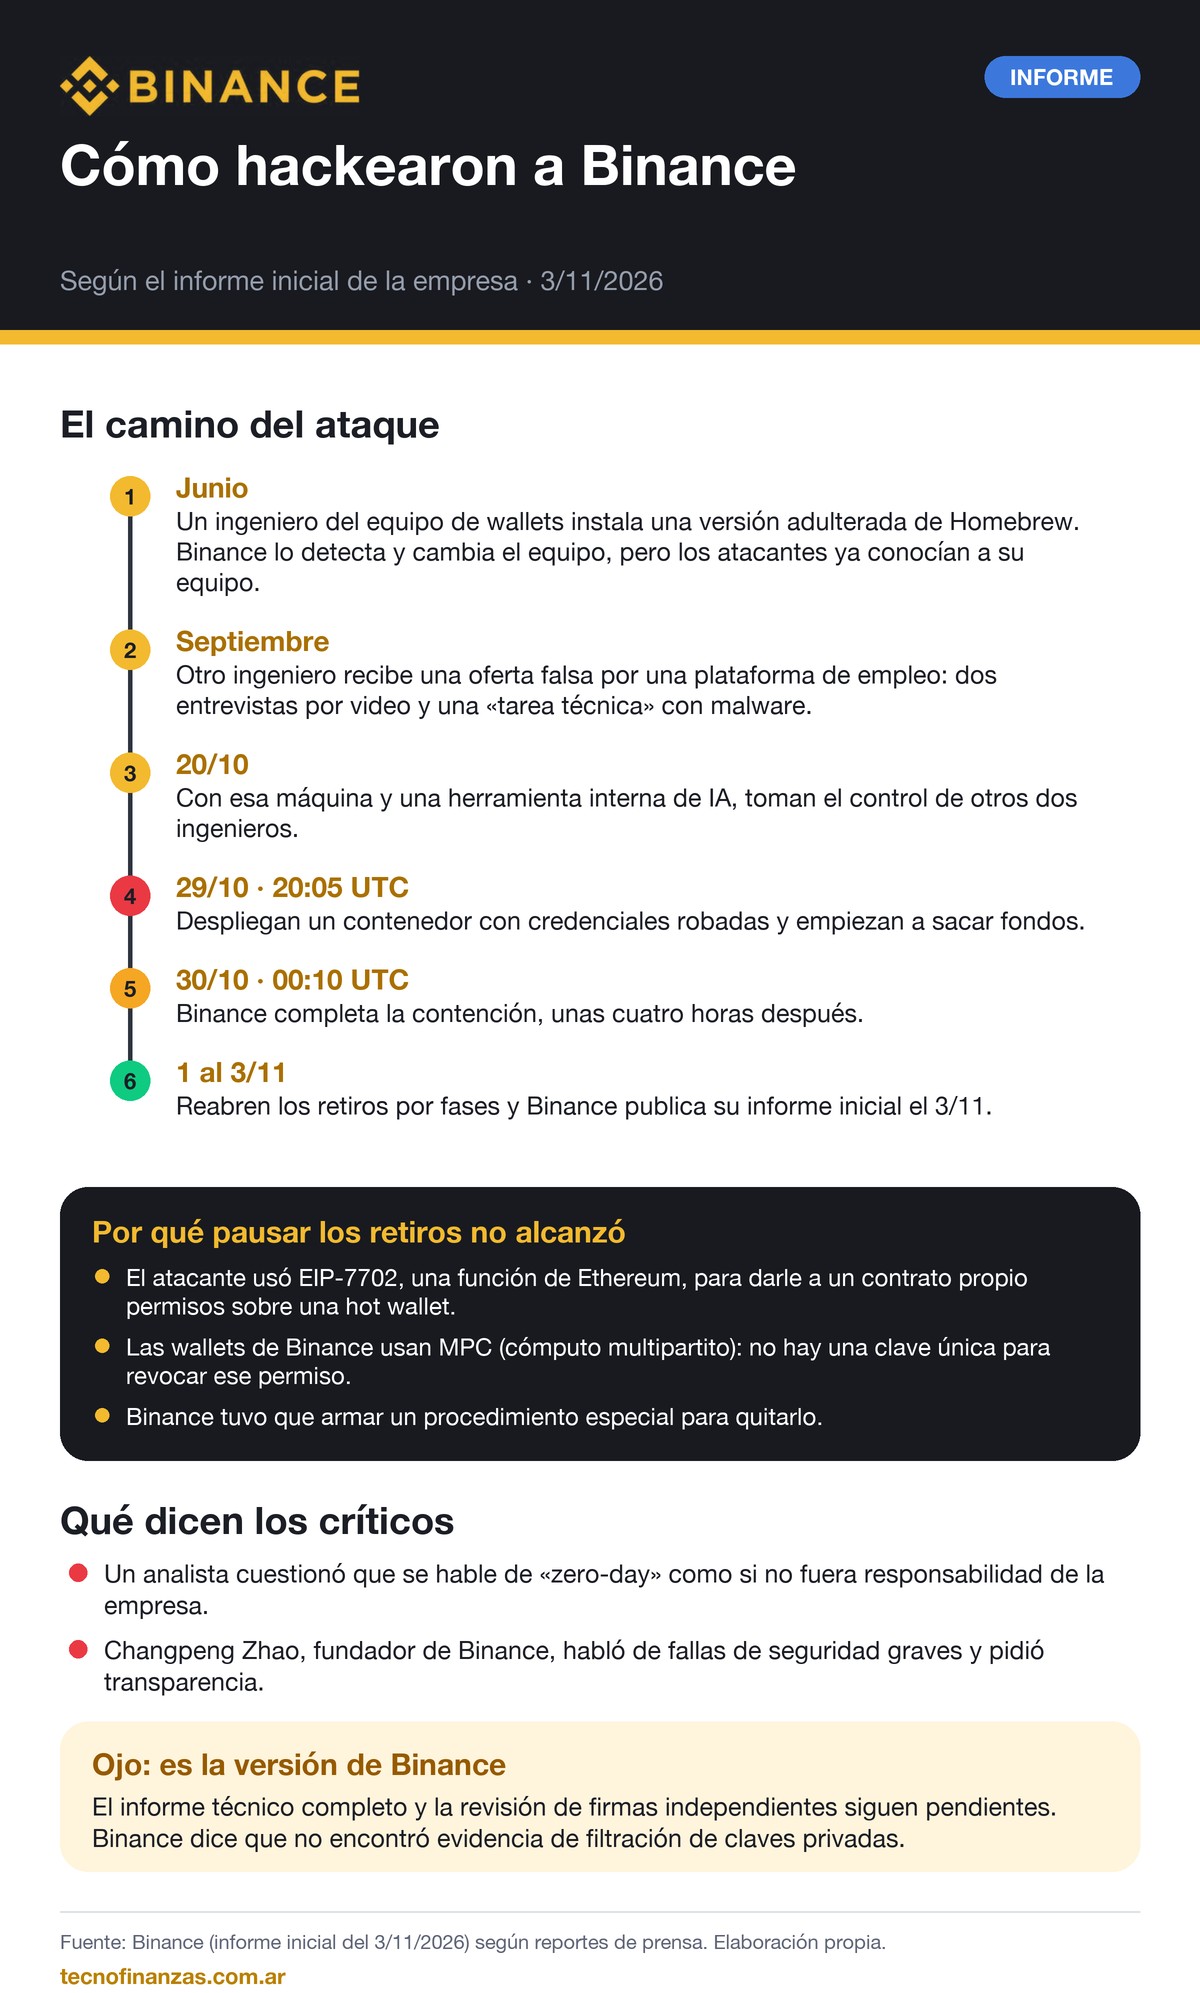
Según Binance, un ingeniero del equipo de operaciones de las billeteras (Wallet DevOps) instaló en junio una versión adulterada de Homebrew, un gestor de programas muy usado por desarrolladores, mientras buscaba una herramienta de IA para programar. El equipo de seguridad lo detectó, cambió el dispositivo y renovó sus credenciales, pero los atacantes ya habían averiguado cuál era su rol y quiénes eran sus compañeros.
Septiembre: la falsa entrevista de trabajo
En septiembre, los atacantes contactaron a otro ingeniero de software por una plataforma de empleo, haciéndose pasar por un «director de proyecto». Hubo una entrevista por video con una supuesta persona de recursos humanos y una segunda con alguien que decía ser el CEO, que terminó con un pedido: descargar y ejecutar un repositorio de código como prueba técnica en su computadora de trabajo.
Según Binance, ese código tenía un malware nuevo, de los llamados zero-day, que reemplazaba un ejecutable legítimo por uno malicioso y que las herramientas de protección del equipo no detectaron en ese momento. El analista de seguridad Will Dormann cuestionó que se use ese término, porque puede sugerir que la brecha no fue responsabilidad de la empresa.
20 de octubre: salto a otros dos ingenieros
Con esa computadora y una herramienta interna de IA, los atacantes tomaron el control de las máquinas de otros dos ingenieros. En una de ellas había un token de permiso para desplegar contenedores, la pieza clave que usarían nueve días después.
29 de octubre: el robo
Los atacantes entraron en la computadora de un ingeniero de software de billeteras con credenciales robadas, desplegaron un contenedor y ejecutaron un script malicioso, con lo que accedieron al servicio interno que firma las transacciones de las billeteras. Los fondos empezaron a salir a las 20:05 UTC. Binance insiste en que no encontró evidencia de filtración de claves privadas.
Por qué pausar los retiros no alcanzó
Binance suspendió los retiros, pero el robo continuó un tiempo y la empresa reconoció que la pausa no bastó para frenarlo de inmediato. La razón que dio: los atacantes usaron EIP-7702, una función de Ethereum que permite que una cuenta le delegue ciertos permisos a un contrato, para darle a un contrato bajo su control derechos parciales de ejecución sobre una hot wallet. Según los reportes, esas autorizaciones ya estaban registradas en la blockchain, así que pausar los retiros en el sistema de Binance no las anulaba.
Además, las hot wallets de Binance usan MPC (cómputo multipartito), un esquema en el que no existe una clave única que alguien pueda simplemente revocar. Binance tuvo que armar un procedimiento especial para quitar el permiso y completó la contención a las 00:10 UTC del 30/10, unas cuatro horas después. La empresa dice que una transacción que ya estaba enviada se concretó luego y que no hubo otras transferencias no autorizadas. Si querés repasar qué es una hot wallet, mirá cold wallet vs. hot wallet.
Las cifras, actualizadas
- Impacto: unos US$6.340 millones, según Binance.
- Congelado: unos US$2.850 millones (antes se hablaba de cerca de US$3.000 millones).
- Repuesto con fondos propios: 98%, según el co-CEO Richard Teng (antes 95%). El resto son tokens menos líquidos.
- Binance dice que bloqueó 57 intentos de ataque vinculados a Corea del Norte en lo que va de 2026.
Para el resto del panorama, mirá cómo está la situación hoy.
Qué dudas quedan
- Es la versión de la propia Binance: el informe técnico completo y una revisión de firmas independientes siguen pendientes. La empresa dijo que algunos detalles técnicos se mantendrán confidenciales.
- Binance había hablado de «puntos de intrusión adicionales» y todavía no los explicó en detalle.
- Changpeng Zhao, fundador de Binance, habló de fallas de seguridad graves y pidió transparencia y rendición de cuentas.
- El FBI atribuyó el robo a Corea del Norte (TraderTraitor), que lo rechaza: la calificó de «retórica absurda».
Qué podés aprender de este caso
Estas son recomendaciones generales de seguridad, no conclusiones de Binance:
- Desconfiá de las ofertas de trabajo que te piden descargar o ejecutar código, aunque pasen por una plataforma conocida o tengan entrevistas por video.
- No ejecutes nada de un reclutador en la computadora donde trabajás ni donde tenés tus cuentas y billeteras.
- Si manejás cripto, separá los dispositivos: uno para trabajo y otro para tus billeteras.
- Usá 2FA y desconfiá de quien te contacte por su cuenta: repasá cómo protegerte del phishing.
Preguntas frecuentes
¿Cómo entraron los hackers a Binance?
Según Binance, por la computadora de un ingeniero: un malware escondido en una «tarea técnica» de una falsa entrevista de trabajo, más un paquete adulterado de Homebrew instalado en junio por otro ingeniero.
¿Se filtraron las claves privadas?
Binance dice que no encontró evidencia de que se hayan filtrado. Los atacantes habrían accedido al servicio que firma las transacciones.
¿Por qué pausar los retiros no frenó el robo?
Porque los atacantes dejaron autorizaciones registradas en la blockchain mediante EIP-7702, y como las wallets usan MPC no había una clave única para revocarlas. Binance armó un procedimiento especial para quitarlas.
¿Ya está el informe técnico completo?
No. Lo que se publicó el 3/11 es un informe inicial. Binance dijo que el completo llegará cuando termine la investigación.
Notas y herramientas relacionadas
- Hackeo a Binance: reabrieron los retiros y así está la situación hoy
- Hackeo a Binance: qué pasó, cuánto se llevaron los atacantes y qué se sabe hasta ahora
- Hackeo a Binance: qué pasa con tu plata si sos usuario en Argentina
- Qué es el fondo SAFU de Binance
- Más notas de Criptomonedas
Fuentes
- CoinDesk — Binance’s $6.3 billion hack began with a fake job interview, exchange says (3/11/2026)
- Help Net Security — Fake job interview opened the door to $6.34 billion Binance heist (4/11/2026)
- La Nación (AFP) — Binance revela que uno de sus ingenieros descargó malware que propició robo de USD 6.000 millones (3/11/2026)
- BioBioChile — Binance revela que ciberataque de US$6.300 millones comenzó con falsas entrevistas de trabajo (4/11/2026)
Contenido informativo y educativo. No es asesoramiento financiero, impositivo ni legal. La información corresponde al 4/11/2026, puede cambiar y conviene verificar siempre las normas y los comunicados oficiales.