
Actualización (1/11/2026): Binance reabrió los retiros por fases y dice haber repuesto cerca del 95% del impacto; el FBI atribuyó el robo a Corea del Norte. Esta nota refleja la información al 30/10. Leé cómo está la situación hoy.
El 29 de octubre de 2026, Binance, el mayor exchange de criptomonedas del mundo, sufrió un ataque a sus billeteras calientes (hot wallets) que la propia empresa estima en unos US$6.300 millones, uno de los mayores robos de la historia cripto según varios reportes. Binance suspendió los retiros, asegura que los fondos de sus clientes están a salvo y que cubrirá las pérdidas. Resumimos qué se sabe al 30 de octubre: la información sigue en desarrollo y las cifras pueden cambiar.
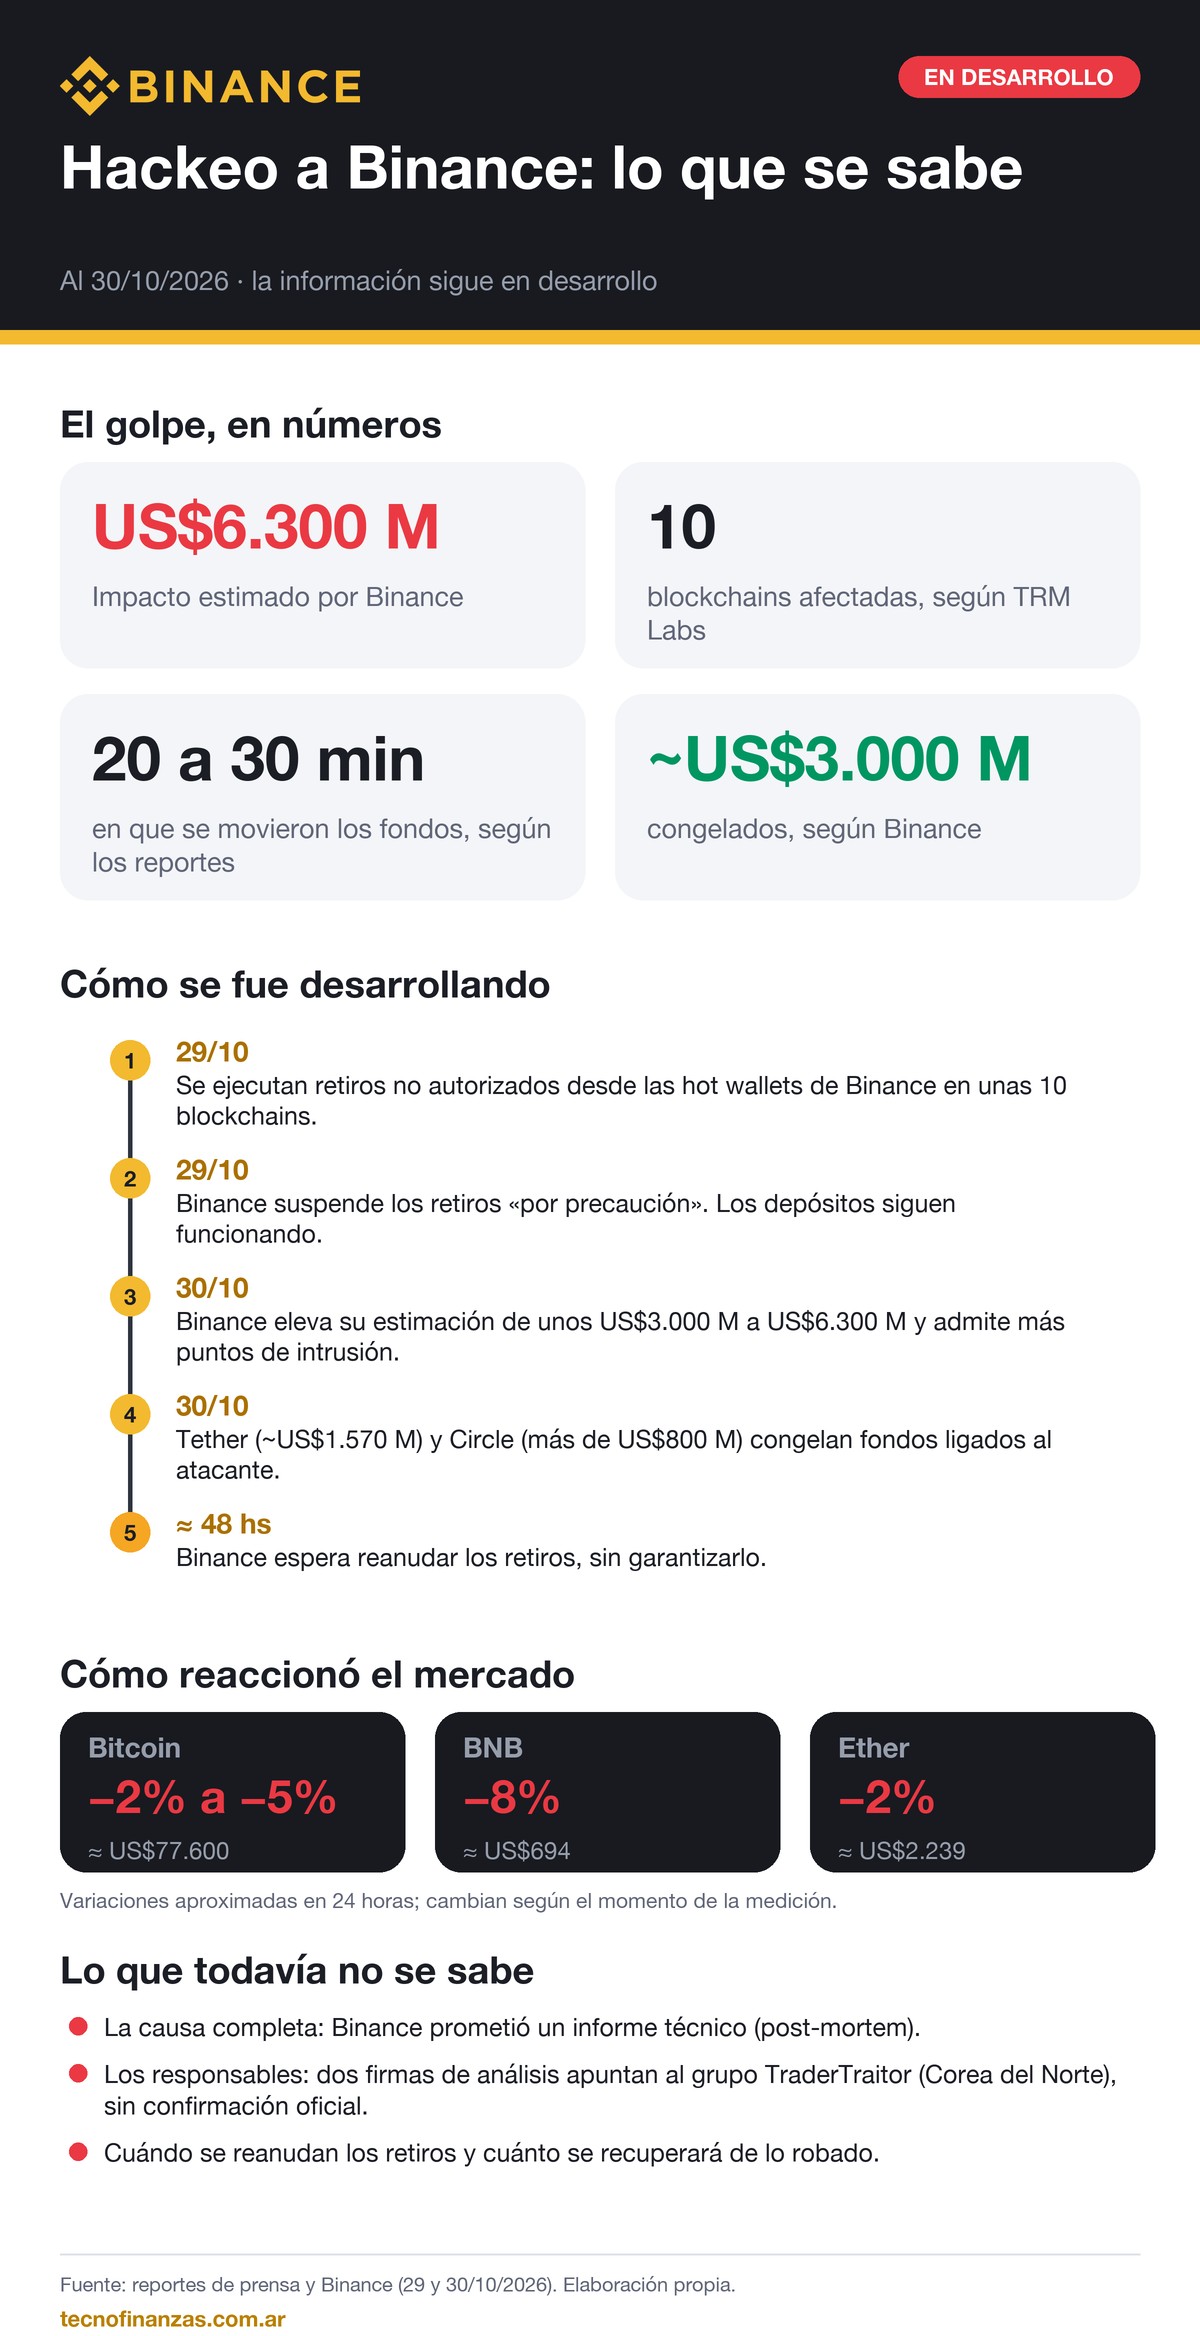
| Qué pasó | Un ataque a hot wallets de Binance con retiros no autorizados |
|---|---|
| Cuándo | 29 de octubre de 2026; los fondos se movieron en unos 20 a 30 minutos |
| Monto | US$6.300 millones de impacto estimado por Binance (TRM Labs habla de US$6.360 M y Chainalysis de US$6.400 M) |
| Dónde | Hot wallets en unas 10 blockchains |
| Cómo | En investigación: una laptop comprometida de un ingeniero DevOps y otros puntos de intrusión |
| Congelado | Cerca de US$3.000 millones, según Binance, con ayuda de Tether, Circle y otros socios |
| Retiros | Suspendidos; los depósitos funcionan. Se esperan reanudar en unas 48 horas, sin garantía |
| Quién cubre | Binance dice que usará su fondo SAFU y fondos propios |
| Responsables | Sin confirmación oficial; dos firmas de análisis apuntan a un grupo norcoreano |
Qué pasó
Atacantes ejecutaron retiros no autorizados desde las hot wallets de Binance en unas diez blockchains, y la mayor parte del dinero salió en unos 20 a 30 minutos. Binance suspendió los retiros «por precaución» y, en un primer momento, habló de un impacto de unos US$3.000 millones. Después elevó la estimación a US$6.300 millones al encontrar puntos de intrusión adicionales. Su fundador, Changpeng Zhao, escribió que «parece un hackeo a Binance», y la cofundadora Yi He aseguró que la empresa cubrirá todas las pérdidas.
Cómo habría ocurrido
Binance explicó que el ataque pudo comenzar en la laptop comprometida de un ingeniero DevOps, lo que habría permitido acceder a un contenedor de servicio y enviar retiros no autorizados. Aseguró que no encontró evidencia de filtración de claves privadas. Más tarde reconoció que había brechas adicionales: su co-CEO, Richard Teng, dijo que el atacante no usó simplemente los permisos de un ingeniero.
Según el análisis de TRM Labs, en Ethereum los atacantes tomaron el control de una hot wallet que tenía 50 autorizaciones firmadas por adelantado, que probablemente fueron obtenidas por phishing; en otras cadenas, interpreta que se comprometió la infraestructura de firma de las hot wallets. Es una evaluación de esa firma, no una conclusión oficial de Binance. Si querés entender qué es una hot wallet y por qué es el punto más expuesto, lo explicamos en esta nota y en esta otra sobre el fondo SAFU.
Qué se congeló y qué falta recuperar
Binance informó que unos US$3.000 millones ya están congelados en las propias blockchains. Tether congeló alrededor de US$1.570 millones y Circle más de US$800 millones; según un reporte, Ripple sumó unos US$200 millones. Para dimensionar: aun así quedaría sin congelar una parte importante del total, y TRM Labs estima que los atacantes todavía tendrían más de 420.000 ETH y 18.270 BTC, unos US$2.400 millones, que esperan que intenten mover mediante puentes entre blockchains, servicios de intercambio y mesas OTC.
Qué dice Binance
- Los fondos de los usuarios están seguros y la empresa cubrirá las pérdidas con su fondo SAFU y fondos propios.
- Los depósitos funcionan con normalidad; los retiros siguen pausados mientras se rediseña el servicio de retiros, con una reanudación esperada en unas 48 horas que no está garantizada.
- Prometió una actualización de la prueba de reservas (Proof of Reserves) tras la remediación y un informe técnico (post-mortem).
- Trabaja con las autoridades para identificar a los responsables.
Todas estas son afirmaciones de la empresa y todavía no hay verificación independiente de que la cobertura vaya a cubrir el total. Tampoco se precisó qué parte de los activos afectados pertenece a clientes y cuál a la propia compañía.
Quiénes serían los responsables
TRM Labs atribuye el ataque, con alta confianza, a TraderTraitor, un grupo norcoreano que el FBI vinculó con el hackeo al exchange Bybit de febrero de 2025. Chainalysis llegó a una conclusión similar. Sin embargo, no hay confirmación oficial: Binance no atribuyó la autoría ni ninguna autoridad nombró públicamente a los atacantes.
Cómo reaccionó el mercado
El hackeo golpeó al mercado cripto: el bitcoin cayó entre 2% y 5% según el momento de la medición, hasta unos US$77.600, su nivel más bajo desde septiembre; el BNB, el token de Binance, retrocedió más de 8% hasta unos US$694, y el ether bajó cerca de 2%, a unos US$2.239. El índice Nasdaq 100 cerró con una caída cercana a 1,4%. Son variaciones aproximadas y cambian rápido.
Qué sigue y dónde seguir leyendo
Los próximos hitos a seguir son la reanudación de los retiros, la actualización de la prueba de reservas, el informe técnico de Binance y si se confirma la autoría. Si sos usuario en Argentina, mirá qué pasa con tu plata y qué hacer ahora; y para entender cuánta protección tenés realmente en un exchange, leé qué es el fondo SAFU y por qué un exchange puede ser hackeado.
Preguntas frecuentes
¿Cuánto dinero se llevaron los atacantes?
Binance estima el impacto en unos US$6.300 millones. TRM Labs habla de US$6.360 millones y Chainalysis de US$6.400 millones. Una parte, cerca de US$3.000 millones, ya está congelada.
¿Perdí mi plata si tengo una cuenta en Binance?
Binance asegura que los fondos de los usuarios están seguros y que cubrirá las pérdidas. Es una afirmación de la empresa que todavía no puede verificarse de forma independiente.
¿Cuándo se reanudan los retiros?
Binance espera reanudarlos en unas 48 horas, pero no lo garantiza. Los depósitos ya funcionan.
¿Quién hizo el ataque?
No hay confirmación oficial. Dos firmas de análisis señalan a TraderTraitor, un grupo vinculado a Corea del Norte.
¿Es el mayor hackeo cripto de la historia?
Según varios reportes, por el monto estimado sería el mayor robo cripto registrado, aunque las cifras todavía son preliminares.
Notas y herramientas relacionadas
- Hackeo a Binance: qué pasa con tu plata si sos usuario en Argentina y qué hacer ahora
- Qué es el fondo SAFU de Binance y por qué hasta un gran exchange puede ser hackeado
- Cold wallet vs. hot wallet: cuál elegir
- Cómo elegir un exchange de criptomonedas seguro
- Más notas de Criptomonedas
Fuentes
- Infobae — Qué se sabe sobre el hackeo a Binance y cuándo se habilitaría el retiro de fondos (30/10/2026)
- Help Net Security — Binance hit by $6.3 billion theft in what could be the biggest crypto heist on record (30/10/2026)
- Fox Business — Binance freezes $3B after security incident, suspends withdrawals (30/10/2026)
Contenido informativo y educativo. No es asesoramiento financiero ni una recomendación. La información corresponde al 30/10/2026, es preliminar y puede cambiar a medida que avance la investigación: verificá siempre los comunicados oficiales de Binance.